Привычный всем сайт известной компании может оказаться ловушкой для пользователей интернета. Мошенники создают копии популярных ресурсов и предлагают посетителям скачать опасные файлы под видом обновлений.
В управлении по борьбе с киберпреступностью объяснили, что мошенники тщательно воспроизводят оформление настоящих сайтов, как это часто было с Яндексом. Они используют знакомые логотипы, фирменные цвета и похожее расположение разделов. В результате пользователь может не заметить подмены и принять поддельную страницу за официальный ресурс организации.
Главное отличие скрывается в адресной строке браузера. Названия мошеннических сайтов напоминают оригинальные, однако содержат дополнительные символы или другие изменения в доменном имени. Именно на такие детали преступники рассчитывают отвлечь внимание посетителей.
Оказавшись на фальшивом сайте, пользователь может увидеть предложение обновить программу или проверить устройство на наличие угроз. На самом деле вместо полезного приложения ему предлагают загрузить вредоносный файл. Таким способом аферисты пытаются заразить компьютер или смартфон.
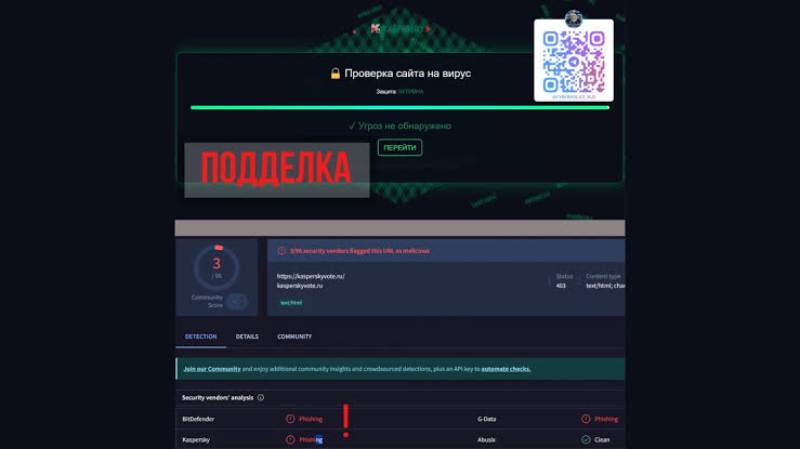
Специалисты по борьбе с киберпреступностью советуют не доверять одному лишь внешнему виду интернет-страницы. Перед загрузкой файлов необходимо убедиться, что адрес ресурса соответствует официальному домену компании. Особенно внимательно стоит относиться к ссылкам с необычными сочетаниями букв и лишними знаками, чтобы не попасть на фишинговый сайт.
Специалисты также рекомендуют устанавливать приложения через проверенные магазины, своевременно обновлять операционную систему и пользоваться антивирусными программами. Если сайт выглядит знакомым, но требует скачать неизвестный файл для проверки безопасности, лучше отказаться от установки и проверить подлинность ресурса.